Delitos informáticos en Venezuela: cuando el uso de herramientas de software libre puede generar responsabilidad penal
Por Raymond Orta Martínez
Abogado. Especialista en Derecho Procesal y Tecnologías. Experto en informática forense.
Introducción
En la actualidad, cualquier persona con conocimientos básicos o intermedios de informática puede descargar gratuitamente programas capaces de examinar redes, identificar vulnerabilidades, analizar comunicaciones, recuperar información y evaluar mecanismos de seguridad.
Herramientas como Nmap, Wireshark, Metasploit, Aircrack-ng y otras aplicaciones especializadas forman parte del instrumental habitual de administradores de sistemas, investigadores de seguridad informática y peritos forenses.
Sin embargo, esas mismas capacidades tecnológicas pueden emplearse para acceder indebidamente a sistemas ajenos, interceptar comunicaciones, obtener información confidencial o alterar el funcionamiento de plataformas informáticas.
Surge entonces una interrogante de particular importancia jurídica: ¿cuándo el empleo de una herramienta informática legítima puede constituir un delito conforme a la legislación venezolana?
La respuesta no depende exclusivamente del programa utilizado, sino de la conducta ejecutada, la autorización existente, los bienes jurídicos afectados y la concurrencia de los elementos objetivos y subjetivos del correspondiente tipo penal.
1. El software libre no constituye una autorización para intervenir sistemas ajenos
Debemos comenzar por una distinción fundamental: que un programa sea libre, gratuito o de código abierto no significa que su utilización esté jurídicamente permitida en cualquier circunstancia.
El software libre se caracteriza por las libertades que su licencia reconoce a los usuarios, entre ellas ejecutar, estudiar, modificar y redistribuir el programa. Estas libertades no confieren derechos sobre los sistemas informáticos de terceros.
Por ejemplo, una aplicación que permite identificar servicios activos en una red puede utilizarse legítimamente para verificar la seguridad de los equipos de una empresa, siempre que exista autorización y se respeten sus límites.
No obstante, cuando esa misma herramienta se emplea para intervenir sistemas ajenos sin autorización, pueden surgir responsabilidades penales, dependiendo de las actuaciones efectivamente realizadas.
Es importante aclarar que no toda exploración técnica constituye automáticamente un delito. La calificación jurídica requiere examinar el comportamiento concreto y su correspondencia con la descripción legal.
2. La Ley Especial contra los Delitos Informáticos de Venezuela
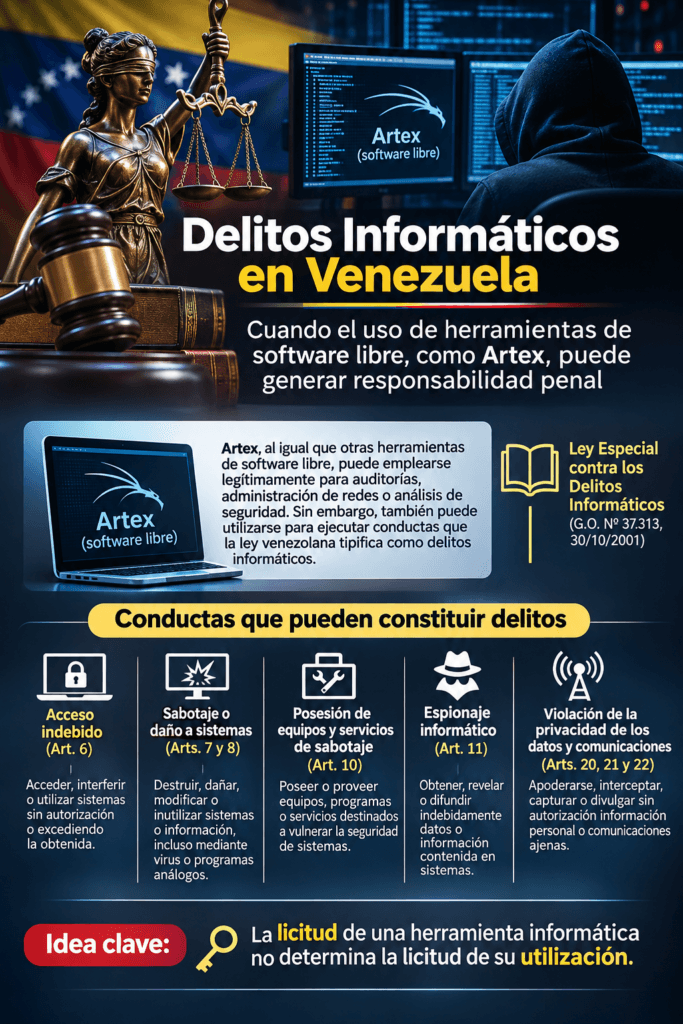
La Ley Especial contra los Delitos Informáticos, publicada en la Gaceta Oficial n.º 37.313 del 30 de octubre de 2001, constituye una referencia normativa fundamental para el estudio de estas conductas.
Su artículo 1 establece como objeto la protección de los sistemas que utilizan tecnologías de información y la prevención y sanción de delitos cometidos contra dichos sistemas o mediante su utilización.
La Ley contempla diferentes modalidades delictivas, entre ellas el acceso indebido, el sabotaje informático, el espionaje informático y la violación de la privacidad de los datos y de las comunicaciones.
Para comprender su aplicación a las herramientas informáticas debemos analizar los tipos penales más directamente relacionados.
3. Acceso indebido a sistemas informáticos: artículo 6
El artículo 6 sanciona el acceso, interceptación, interferencia o utilización de sistemas informáticos sin la debida autorización o excediendo la que se hubiese obtenido.
Pena prevista: prisión de uno a cinco años y multa de diez a cincuenta unidades tributarias.
Imaginemos que un técnico informático recibe autorización para examinar la seguridad de una red empresarial, pero utiliza sus conocimientos y herramientas para acceder a un servidor que expresamente se encuentra fuera del alcance de la auditoría.
La existencia de una autorización inicial no necesariamente legitima las actuaciones posteriores.
Precisamente, el artículo 6 contempla tanto la ausencia de autorización como el exceso respecto de la autorización concedida.
Desde el punto de vista probatorio, será necesario determinar cuáles eran los límites de acceso, qué operaciones se realizaron, qué sistemas fueron afectados y si la conducta reúne los elementos exigidos por la norma penal.
4. Sabotaje o daño a sistemas: artículos 7 y 8
El artículo 7 sanciona las conductas que destruyan, dañen, modifiquen, alteren o inutilicen sistemas informáticos, sus componentes o la información que contienen.
Pena básica prevista: prisión de cuatro a ocho años y multa de cuatrocientas a ochocientas unidades tributarias.
La norma también contempla una penalidad de cinco a diez años cuando los efectos descritos se producen mediante la creación, introducción o transmisión de virus o programas análogos.
Entre los escenarios técnicamente posibles encontramos la alteración no autorizada de bases de datos, la eliminación de archivos, la inutilización de servicios y la modificación perjudicial de configuraciones informáticas.
Por su parte, el artículo 8 contempla el sabotaje o daño culposo, cuando concurran los presupuestos legales correspondientes.
Esta distinción resulta especialmente importante en las auditorías de seguridad: una prueba técnicamente defectuosa puede ocasionar daños sin que necesariamente exista intención de sabotear el sistema.
La investigación deberá diferenciar entre una actuación dolosa, una conducta culposa jurídicamente relevante y un incidente que no reúna los elementos de ninguno de esos tipos penales.
5. Posesión de equipos y prestación de servicios de sabotaje: artículo 10
Uno de los aspectos más delicados de esta legislación se encuentra en el artículo 10.
Esta disposición contempla determinadas conductas relacionadas con equipos, dispositivos y servicios destinados a vulnerar o eliminar la seguridad de sistemas informáticos.
Pena prevista: prisión de tres a seis años y multa de trescientas a seiscientas unidades tributarias.
Su aplicación exige particular cuidado interpretativo.
La posesión de un programa utilizado habitualmente en auditorías de seguridad no demuestra, por sí sola, la finalidad delictiva exigida por el tipo penal.
En nuestro criterio, resulta indispensable distinguir la capacidad técnica de una herramienta de la finalidad específica con la cual se posee o utiliza.
Interpretar que cualquier programa capaz de identificar vulnerabilidades constituye automáticamente un instrumento prohibido conduciría a una extensión incompatible con una aplicación rigurosa del principio de legalidad penal.
6. Espionaje informático: artículo 11
El artículo 11 sanciona la obtención, revelación o difusión indebida de datos o información contenidos en sistemas informáticos.
Pena básica prevista: prisión de cuatro a ocho años y multa de cuatrocientas a ochocientas unidades tributarias, sin perjuicio de los aumentos contemplados en la disposición.
Este delito puede resultar relevante cuando una persona utiliza herramientas de análisis informático para obtener información reservada de una empresa, institución o particular.
Entre los supuestos posibles se encuentran la extracción indebida de documentos empresariales, la obtención de bases de datos confidenciales y la divulgación no autorizada de información obtenida mediante sistemas informáticos.
No basta con demostrar que el investigado disponía de un programa capaz de acceder a información.
Es necesario acreditar los hechos constitutivos de la conducta típica y los demás elementos exigibles para establecer responsabilidad penal.
7. Violación de la privacidad de los datos y de las comunicaciones: artículos 20, 21 y 22
Los artículos 20, 21 y 22 protegen diferentes aspectos de la privacidad de la información personal y de las comunicaciones.
El artículo 20 contempla conductas de apoderamiento, utilización, modificación o eliminación de información personal en los términos previstos por la norma.
El artículo 21 sanciona determinadas formas de acceso, captura, interceptación, interferencia, reproducción, modificación, desvío o eliminación de comunicaciones ajenas mediante tecnologías de información.
El artículo 22 regula la revelación indebida de información obtenida por los medios contemplados en las disposiciones precedentes.
En este contexto, una herramienta de captura de tráfico puede emplearse legítimamente para diagnosticar problemas de conectividad, pero también podría utilizarse para interceptar comunicaciones ajenas.
La diferencia jurídica no se encuentra en la mera existencia del programa, sino en las circunstancias de su utilización y en los elementos concretos del tipo penal aplicable.
8. La importancia de la experticia informática forense
En los procedimientos penales relacionados con estas conductas, la experticia informática adquiere especial relevancia.
No es suficiente afirmar que determinado programa estaba instalado en un computador investigado.
Desde el punto de vista técnico-pericial, debemos procurar establecer:
- La identificación del programa, su versión y sus capacidades relevantes.
- Los indicios verificables de ejecución y utilización.
- Los archivos, registros y configuraciones relacionados con los hechos investigados.
- La posible vinculación entre las operaciones realizadas y los sistemas afectados.
- La existencia de alteraciones, accesos, transferencias o daños técnicamente comprobables.
- La integridad, autenticidad y trazabilidad de las evidencias digitales.
- Las limitaciones técnicas que impidan atribuir determinadas actuaciones a una persona concreta.
La presencia de un programa en un dispositivo no demuestra necesariamente que haya sido ejecutado, ni su ejecución acredita por sí sola la comisión de un delito.
Asimismo, la identificación de una dirección IP, una cuenta de usuario o un archivo ejecutable no permite establecer automáticamente la autoría personal de una conducta.
Estas conclusiones requieren análisis técnico, correlación de evidencias y valoración judicial conforme a las reglas procesales aplicables.
9. El problema de las herramientas de doble uso
En informática forense y ciberseguridad se utiliza la expresión herramientas de doble uso para identificar tecnologías que pueden emplearse tanto con fines legítimos como para ejecutar actividades ilícitas.
Este fenómeno plantea importantes dificultades jurídicas.
La misma aplicación puede servir para detectar vulnerabilidades, comprobar controles de seguridad, documentar incidentes o ejecutar actuaciones no autorizadas.
Por ello, no resulta técnicamente correcto ni jurídicamente suficiente calificar una herramienta como delictiva atendiendo únicamente a su nombre, popularidad o potencial funcional.
La investigación penal debe concentrarse en los hechos y en los elementos del tipo penal, no en una presunción de culpabilidad derivada de la disponibilidad de software especializado.
Conclusión
El desarrollo del software libre y de las herramientas de ciberseguridad ha democratizado el acceso a capacidades tecnológicas que anteriormente estaban reservadas a especialistas.
Este avance representa una oportunidad para mejorar la seguridad informática, pero también plantea nuevos desafíos para el Derecho Penal y la investigación forense.
La legislación venezolana contempla diversas conductas que pueden ejecutarse mediante herramientas informáticas legítimas. No obstante, la responsabilidad penal no puede presumirse a partir de la simple instalación, posesión o utilización de un programa.
Una herramienta informática no convierte automáticamente a su usuario en delincuente. Lo jurídicamente relevante es la conducta que ejecuta, las circunstancias en que actúa y la concurrencia de los elementos del tipo penal correspondiente.
En definitiva, abogados, fiscales, jueces y peritos deben distinguir entre capacidad tecnológica, autorización, ejecución material de los hechos y responsabilidad penal.
Esta diferenciación constituye una garantía indispensable para investigar eficazmente los delitos informáticos sin criminalizar las actividades legítimas de investigación, administración de sistemas y seguridad tecnológica.
Raymond Orta Martínez
Abogado y experto en informática forense.