Uso ilícito de la IA en el informe de Anthropic de septiembre de 2026: tipificación conforme a la Ley Especial contra los Delitos Informáticos venezolana
Por Raymond Orta Martínez · informaticaforense.com · 17 oct. 2026 · @Raymond Orta
1. Hechos relevantes
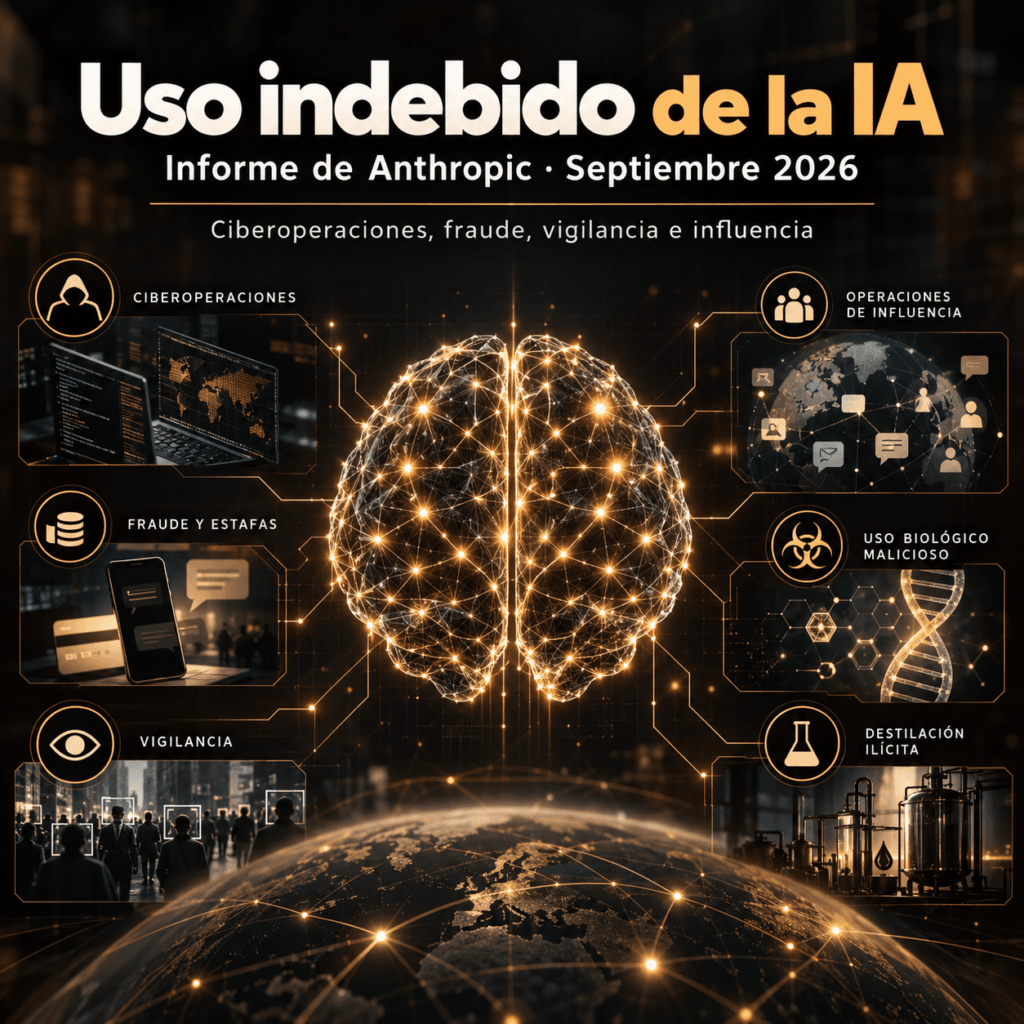
El 10 de septiembre de 2026, Anthropic publicó el informe «Detecting and countering misuse of AI: September 2026», que cubre el uso indebido interrumpido entre diciembre de 2025 y agosto de 2026, distribuido en siete categorías de daño: operaciones cibernéticas, operaciones de influencia, vigilancia, estafas y fraudes, uso biológico indebido, desarrollo de armas convencionales y destilación ilícita de modelos.
Los hechos provienen de la narración de la propia empresa y de la prensa especializada. No consta decisión judicial alguna sobre ellos. Por consiguiente, lo que sigue es un ejercicio de subsunción hipotética: indica qué tipos penales venezolanos resultarían aplicables si los hechos se probaran en juicio, y no constituye imputación contra persona alguna.
2. Problema jurídico
Determinar cuáles de las conductas descritas en el informe encuadran en la Ley Especial contra los Delitos Informáticos (LECDI) y cuáles carecen de tipo específico en la legislación venezolana, con las consecuencias que ello acarrea para la persecución penal y para la prueba.
3. Marco normativo
La LECDI fue publicada en la Gaceta Oficial N.° 37.313 del 30 de octubre de 2001. Su objeto es la protección integral de los sistemas que utilizan tecnologías de información y la sanción de los delitos cometidos contra ellos o mediante su uso. Tres reglas generales son determinantes para el análisis:
- Extraterritorialidad (art. 3). La ley alcanza al autor que actúa fuera del territorio cuando el hecho produce efectos dentro de la República y no ha sido juzgado ni condenado en el extranjero.
- Personas jurídicas (arts. 5 y 28). La persona jurídica responde cuando el hecho se comete por decisión de sus órganos, en su ámbito de actividad, con sus recursos o en su interés. La sanción es únicamente multa, equivalente al doble de la prevista para el delito.
- Agravantes comunes (art. 27). La pena aumenta de un tercio a la mitad si se usó una contraseña ajena indebidamente obtenida o si se abusó de una posición de acceso a información reservada.
4. Análisis: subsunción de las conductas del informe
La LECDI cubre con solidez las conductas cibernéticas clásicas, de forma parcial las estafas conversacionales y la destilación de modelos, y no cubre las operaciones de influencia ni el riesgo biológico.
| Conducta descrita en el informe | Tipo(s) aplicable(s) en la LECDI | Observaciones |
|---|---|---|
| Intrusión, robo de credenciales, movimiento en redes y exfiltración de datos | Art. 6 (acceso indebido); art. 11 (espionaje informático); art. 13 (hurto, si hay apoderamiento patrimonial); agravantes de los arts. 9 y 27 | El acceso indebido se sanciona con prisión de uno a cinco años y multa de 10 a 50 unidades tributarias. Aumenta si el sistema está protegido, es público o contiene datos personales o patrimoniales. |
| Creación y empleo de malware, incluida su reconstrucción tras detecciones de seguridad | Art. 7 (sabotaje o daño, agravado si se emplea un virus o programa análogo); art. 10 (equipos o servicios destinados a vulnerar la seguridad) | El sabotaje se sanciona con prisión de cuatro a ocho años, y de cinco a diez si media un virus. La definición legal de «virus» (art. 2, literal m) abarca programas destructivos o perturbadores. |
| Vigilancia y perfilamiento de personas | Arts. 20, 21 y 22 (privacidad de datos y de comunicaciones; revelación indebida); art. 6 y art. 11 | La violación de la privacidad de datos personales y de las comunicaciones se sanciona con prisión de dos a seis años. |
| Miles de perfiles falsos para engañar usuarios en aplicaciones de citas | Art. 14 (fraude) solo si hay manipulación del sistema; en otro caso, estafa del Código Penal; art. 26 (oferta engañosa), si hay comercialización de bienes o servicios | Exige probar un provecho injusto y un perjuicio patrimonial. |
| Operaciones de influencia y desinformación | Sin tipo específico en la LECDI | Véase la sección 5. |
| Destilación ilícita de modelos mediante cuentas fraudulentas | Hipótesis: art. 6 (exceder la autorización de uso) y art. 25 (apropiación de propiedad intelectual, con fin de provecho económico) | Es la subsunción más discutible: requiere acreditar que lo obtenido es software u obra del intelecto protegida y que se accedió a ella mediante un sistema. |
| Uso biológico indebido y desarrollo de armas | Fuera del ámbito de la LECDI | Aplica la legislación sobre armas, delincuencia organizada y terrorismo, y los tratados sobre armas biológicas; su vigencia y texto deben verificarse. |
Observaciones sobre el cuadro:
- Fraude de las citas. El informe describe más de 4.700 perfiles que intercambiaron 2,36 millones de mensajes con al menos 25.000 usuarios en dos semanas de abril de 2026. Esa magnitud no basta para el art. 14. Si el engaño es meramente conversacional, la tipicidad corresponde al Código Penal (estafa, cuyo texto vigente debe verificarse) y no a la ley especial.
- Biológico. Según la prensa, el informe presenta cinco casos que podrían apoyar el desarrollo de armas biológicas y no afirma que los científicos involucrados tuvieran intención de causar daño. Sin dolo acreditado no hay tipicidad: es un problema de política regulatoria más que de imputación penal.
- Modelos involucrados. Según el informe, los casos usaron modelos Haiku, Sonnet y Opus, y solo uno involucró a Fable o Mythos.
5. Conductas sin tipo específico: el límite del principio de legalidad
Las operaciones de influencia, como la gestión masiva de perfiles falsos para difundir mensajes, no encuadran, en principio, en ningún tipo de la LECDI. Esa ley sanciona el ataque a sistemas, la afectación de datos y ciertos fraudes, pero no la manipulación informativa como tal.
El artículo 49, numeral 6, de la Constitución consagra la legalidad penal: nadie puede ser sancionado por actos que no estuvieren previstos como delito en leyes preexistentes. Forzar estas conductas hacia el art. 12 (falsificación de documentos) o el art. 14 (fraude) vulneraría ese principio. Si existiera una norma especial aplicable al caso concreto, como la legislación sobre odio y convivencia, requeriría un análisis separado, con verificación de su vigencia y de su compatibilidad con las garantías penales.
6. Riesgos, objeciones y debilidades
- Jurisdicción y efectividad. El art. 3 exige efectos en territorio venezolano. Fuera de ese supuesto, la persecución depende de la cooperación internacional, y los actores estatales o alineados con Estados son prácticamente inalcanzables.
- Atribución de autoría. Cuando un agente automatizado ejecuta los actos, la defensa invocará la intervención de varios operadores y la dificultad de individualizar al sujeto activo. Las trazas de red, los registros de acceso y los metadatos son determinantes.
- Anacronismo de la ley. La LECDI data de 2001 y no contempla agentes autónomos. Funciona por analogía con conceptos amplios, como «cualquier acto que altere el funcionamiento» (art. 7), lo que expone la acusación a objeciones de interpretación extensiva.
- Discrepancias entre versiones del texto. Las copias consultadas no coinciden en dos puntos. En el art. 11 (espionaje informático), una versión fija prisión de cuatro a ocho años y multa de 400 a 800 unidades tributarias, y otra de tres a seis años y de 300 a 600. En el art. 10 (equipos y servicios), una versión menciona «equipos o dispositivos» y otra añade «programas», lo que es relevante para el malware. Debe contrastarse siempre con la Gaceta Oficial N.° 37.313 antes de invocar el artículo en un escrito.
- Multas en unidades tributarias. Su cuantificación depende del valor vigente de la unidad al momento de la sentencia, que debe verificarse.
7. Conclusión y recomendación práctica
La LECDI cubre con razonable solidez las conductas cibernéticas clásicas que el informe documenta: acceso indebido, sabotaje con malware, espionaje y violación de la privacidad. Cubre de forma parcial o discutible el fraude conversacional y la destilación de modelos, y no cubre las operaciones de influencia ni el riesgo biológico.
Recomendaciones para quien litigue o peritalice en estos casos:
- Cadena de custodia. Asegure registros de acceso, trazas de red, metadatos y los registros del propio agente de IA, con hash, acta y fecha cierta. La eficacia probatoria de los mensajes de datos se apoya en la Ley de Mensajes de Datos y Firmas Electrónicas (en particular su art. 4, cuyo texto vigente debe verificarse).
- Pericia. El art. 31 de la LECDI ordena al juez imponer una indemnización por el daño causado en los delitos de los capítulos II y V y requerir el auxilio de expertos para fijarla, lo que abre un espacio concreto a la experticia informática.
- Responsabilidad culposa. El art. 8 sanciona el sabotaje cometido por imprudencia, negligencia o inobservancia de normas. Los administradores de sistemas deben documentar sus políticas de seguridad y de parcheo.
- Gobernanza. Las organizaciones que despliegan agentes de IA deben extender su política de uso aceptable a los patrones de orquestación multiagente.
Fuentes
- Ley Especial contra los Delitos Informáticos, WIPO Lex
- Ley Especial contra los Delitos Informáticos (copia comentada)
- Threat Intelligence, Anthropic
- Anthropic details Claude misuse in deception, surveillance, and malware, The Rundown
- Anthropic reports September 2026 AI misuse, Digital Watch
- Anthropic advierte del mal uso de sus modelos de IA en armamento, Mobile World Live
- Russia Could Hit the ‘Soft Underbelly of the UK’, IBTimes UK